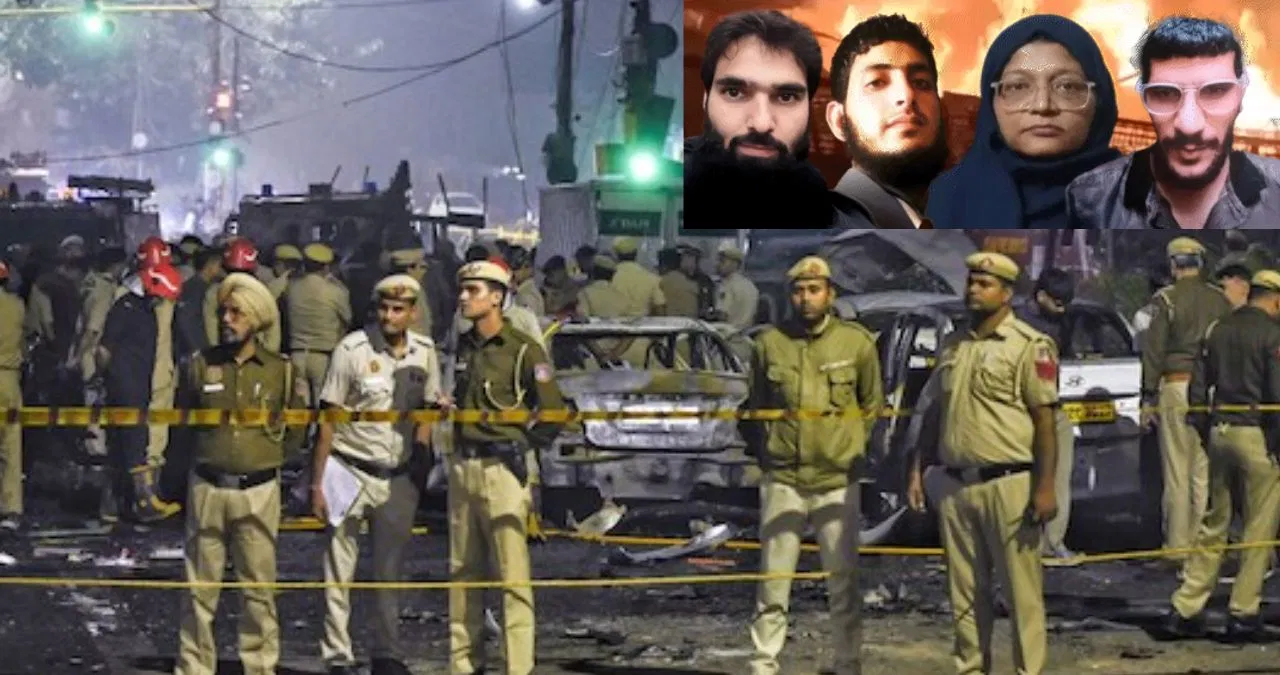
DELHI धमाके की जांच में बड़ा खुलासा फर्जी सिम और एन्क्रिप्टेड ऐप्स से पाक हैंडलरों के संपर्क में थे आतंकी
DELHI में लाल किले के पास हुए धमाके की जांच में सुरक्षा एजेंसियों को कई अहम जानकारियां मिली हैं। जांच में सामने आया है कि इस हमले से जुड़े आरोपी, जिनमें आत्मघाती हमले में मारा गया डा. उमर नबी भी शामिल है, फर्जी सिम कार्ड और एन्क्रिप्टेड मैसेजिंग ऐप्स के जरिए अपने पाकिस्तानी हैंडलरों के संपर्क में थे।
फर्जी सिम और मल्टीपल मोबाइल का इस्तेमाल
सुरक्षा एजेंसियों के अनुसार, इस व्हाइट कॉलर आतंकी मॉड्यूल में शामिल हर आरोपी दो से तीन मोबाइल फोन का इस्तेमाल कर रहा था।
-
एक मोबाइल फोन उनके निजी और सामान्य संपर्क के लिए होता था, जो उनके असली नाम पर पंजीकृत था।
-
दूसरा फोन फर्जी या घोस्ट सिम कार्ड पर आधारित था, जिसका इस्तेमाल सीमा पार बैठे हैंडलरों से संपर्क के लिए किया जाता था।
इस तरीके से आरोपी सुरक्षा एजेंसियों की निगरानी से बचने की कोशिश कर रहे थे।
घोस्ट सिम क्या होते हैं
घोस्ट सिम ऐसे सिम कार्ड होते हैं, जो किसी असली व्यक्ति के नाम पर पंजीकृत नहीं होते। इन्हें फर्जी या चोरी किए गए दस्तावेजों के जरिए एक्टिव कराया जाता है। आतंकी गतिविधियों में ऐसे सिम कार्ड का बड़े पैमाने पर दुरुपयोग किया जा रहा है।
डा. उमर नबी ने भी अपनाया था यही तरीका
अधिकारियों ने बताया कि 10 नवंबर 2025 को लाल किले के पास हुए आत्मघाती हमले में मारा गया डा. उमर नबी भी इसी नेटवर्क का हिस्सा था। उसके साथ पकड़े गए अन्य आरोपी — डा. आदिल राथर, डा. मुजम्मिल, डा. शाहीन, मौलवी इरफान और यासिर — सभी सिम क्लोनिंग और एन्क्रिप्टेड ऐप्स का इस्तेमाल कर रहे थे।
ये आरोपी व्हाट्सएप और टेलीग्राम जैसे प्लेटफॉर्म के जरिए उकाशा, फैजान और हाशिम नाम के पाकिस्तानी हैंडलरों से संपर्क में थे।
बिना सिम वाले ऐप्स का भी इस्तेमाल
जांच में यह भी सामने आया है कि कई आतंकी बिना सिम के चलने वाले मैसेजिंग ऐप्स का इस्तेमाल कर रहे थे। इन ऐप्स के जरिए इंटरनेट मीडिया का दुरुपयोग कर:
-
विस्फोटक बनाने की जानकारी
-
हथियारों के प्रशिक्षण से जुड़े कंटेंट
तक साझा किए जाते थे।
सिम कार्ड के दुरुपयोग के खिलाफ अभियान
पुलिस के एक वरिष्ठ अधिकारी ने बताया कि जम्मू-कश्मीर में सिम कार्ड के दुरुपयोग को रोकने के लिए विशेष अभियान चलाया जा रहा है।
-
नियमित अंतराल पर सिम सेवा प्रदाताओं की जांच की जाती है
-
कई सिम कार्ड ऐसे पाए गए हैं, जो अनजान या फर्जी नामों पर जारी किए गए थे
अंतरराष्ट्रीय नेटवर्क से जुड़े तार
जांच एजेंसियों के मुताबिक, यह आतंकी नेटवर्क केवल राष्ट्रीय स्तर तक सीमित नहीं है, बल्कि अंतरराष्ट्रीय स्तर पर फैला हुआ है और इसके सदस्य विभिन्न देशों में सक्रिय हैं। एजेंसियों को यह पता चला है कि इस नेटवर्क का सैन्य, राजनीतिक और साइबर टूल्स के जरिए एक संगठित संचालन है। हाल ही में वेनेजुएला में हुए एक सैन्य ठिकाने पर हमले और कई बड़े शहरों में बमबारी की घटनाओं का भी इसी तरह के नेटवर्क से सीधा संबंध सामने आया है। इन हमलों में दर्जनों लोगों की जानें गई, जबकि कई लोग घायल हुए और संपत्ति को भी भारी नुकसान हुआ।
जांचकर्ताओं का कहना है कि इस अंतरराष्ट्रीय नेटवर्क के पीछे पारंपरिक आतंकी समूहों के अलावा नशीली दवाओं की तस्करी और हथियारों की सप्लाई में जुड़े तत्व भी शामिल हैं। नेटवर्क अपने संचालन में फर्जी पहचान, घोस्ट सिम, एन्क्रिप्टेड ऐप्स और डिजिटल कम्युनिकेशन का उपयोग कर सुरक्षा एजेंसियों को चकमा देता रहा है। विशेषज्ञों के अनुसार, इस नेटवर्क की सक्रियता यह दिखाती है कि आतंकवाद स्थानीय या सीमित स्तर तक नहीं रुकता, बल्कि यह वैश्विक खतरों का स्रोत बनता जा रहा है।
सुरक्षा एजेंसियों ने इसे रोकने के लिए साइबर और अंतरराष्ट्रीय खुफिया सहयोग बढ़ाने की योजना बनाई है, ताकि इस तरह के नेटवर्क की जड़ तक पहुंचकर इसे भंग किया जा सके और भविष्य में होने वाले हमलों को रोका जा सके।
सुरक्षा एजेंसियों की सख्ती
-
फर्जी सिम नेटवर्क पर लगातार नजर रखी जा रही है
-
टेलीकॉम कंपनियों को सख्त सत्यापन के निर्देश दिए गए हैं
-
एन्क्रिप्टेड ऐप्स के दुरुपयोग पर भी तकनीकी निगरानी बढ़ाई जा रही है
निष्कर्ष
DELHI धमाके की जांच ने यह साफ कर दिया है कि आधुनिक आतंकी नेटवर्क टेक्नोलॉजी, फर्जी पहचान और एन्क्रिप्टेड संचार माध्यमों का इस्तेमाल कर सुरक्षा व्यवस्था को चुनौती दे रहे हैं। हालांकि, एजेंसियों की सतर्कता और सिम कार्ड दुरुपयोग के खिलाफ चलाए जा रहे अभियानों से इस तरह के नेटवर्क पर शिकंजा कसता जा रहा है।