भोपाल: सेज यूनिवर्सिटी के CMD के नाम से अकाउंटेंट को फर्जी WhatsApp संदेश, ₹1.90 करोड़ की ठगी की कोशिश
मोबाइल और WhatsApp हैक होने की सूचना; रकम ट्रांसफर होने की पुष्टि नहीं
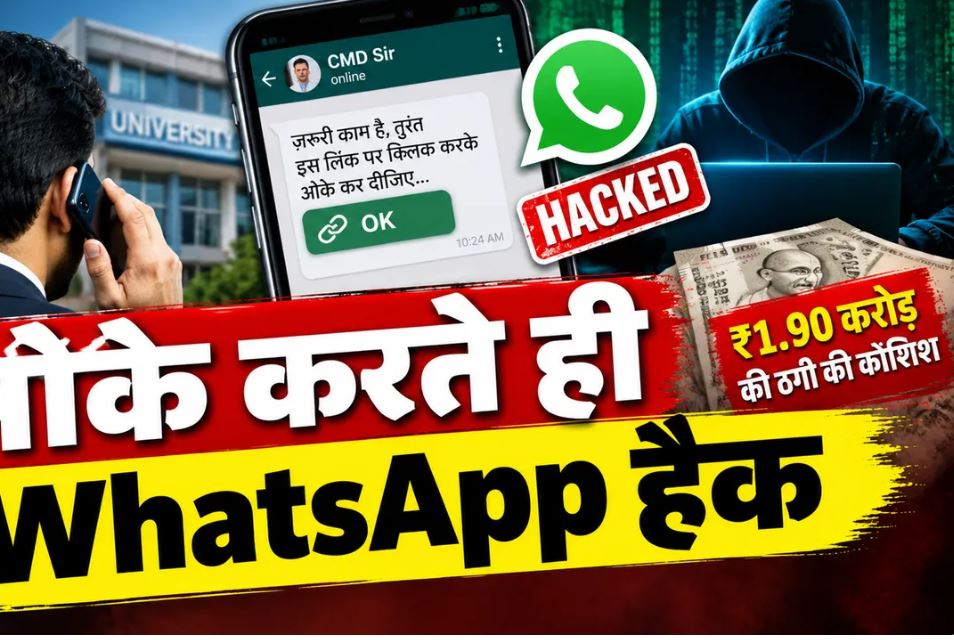
भोपाल, 25 सितंबर 2026। राजधानी भोपाल में सेज यूनिवर्सिटी के CMD के नाम का इस्तेमाल कर ₹1.90 करोड़ की साइबर ठगी की कोशिश का मामला सामने आया है। उपलब्ध रिपोर्ट के अनुसार, अकाउंटेंट को CMD के नाम से WhatsApp पर एक फर्जी संदेश भेजा गया था। रिपोर्ट में मोबाइल और WhatsApp हैक होने की बात भी कही गई है। हालांकि, यह स्पष्ट नहीं है कि हैकिंग किस तकनीकी तरीके से हुई या किसी खाते से रकम वास्तव में निकली है।
इस मामले में सबसे अहम फर्क ठगी की कोशिश और पैसे का नुकसान है। सामने आई जानकारी ₹1.90 करोड़ की रकम से जुड़ी कोशिश बताती है; इसे ₹1.90 करोड़ की सफल ठगी नहीं माना जा सकता। बैंक लेनदेन, पुलिस शिकायत और डिजिटल जांच का विवरण सामने आने पर ही घटना का पूरा क्रम स्पष्ट होगा।
CMD के नाम से आया संदेश
रिपोर्ट के मुताबिक, अकाउंटेंट के WhatsApp पर ऐसा संदेश पहुंचा जो सेज यूनिवर्सिटी के CMD की ओर से आया हुआ प्रतीत होता था। किसी वरिष्ठ अधिकारी के नाम से भेजा गया संदेश संस्थान के वित्तीय कामकाज से जुड़े कर्मचारी को भरोसेमंद लग सकता है। इसी भरोसे का फायदा उठाकर साइबर अपराधी भुगतान से संबंधित निर्देश देने की कोशिश करते हैं।
उपलब्ध विवरण में फर्जी संदेश के सटीक शब्द या उससे जुड़ा नंबर नहीं बताया गया है। इसलिए अभी यह स्पष्ट नहीं है कि संदेश में सीधे रकम भेजने को कहा गया था या पहले किसी लिंक अथवा अन्य प्रक्रिया के जरिए खाते तक पहुंच बनाने की कोशिश हुई। मामले की जांच में संदेश का स्रोत और उसे भेजने वाले की पहचान महत्वपूर्ण होगी।
‘ओके’ करने के बाद हैकिंग का दावा, तकनीकी पुष्टि बाकी
शुरुआती रिपोर्ट में कहा गया है कि संदेश पर प्रतिक्रिया देने के बाद अकाउंटेंट का मोबाइल हैक हुआ। लेकिन केवल किसी WhatsApp संदेश पर ‘ओके’ लिखने से फोन कैसे हैक हुआ, इसकी तकनीकी पुष्टि उपलब्ध नहीं है। घटना में कोई लिंक, ऐप, कोड, स्क्रीन शेयरिंग या अन्य तरीका शामिल था या नहीं, यह डिजिटल जांच के बाद ही बताया जा सकेगा।
ऐसे मामलों में संदेश भेजने वाले का नाम और प्रोफाइल फोटो देखना पर्याप्त पुष्टि नहीं होती। किसी परिचित व्यक्ति या अधिकारी के नाम से दिखने वाले संदेश के पीछे दूसरा व्यक्ति भी हो सकता है। खासकर जब बात बड़ी रकम भेजने या भुगतान विवरण बदलने की हो, तो कर्मचारी को पहले से तय आधिकारिक प्रक्रिया का पालन करना चाहिए।
₹1.90 करोड़ की रकम को लेकर क्या स्पष्ट है?
मामले में ₹1.90 करोड़ की ठगी की कोशिश का दावा सामने आया है। अभी उपलब्ध जानकारी यह नहीं बताती कि इस रकम का कोई भुगतान निर्देश बैंक तक पहुंचा था, ट्रांजैक्शन शुरू हुआ था या भुगतान समय रहते रोक दिया गया। रकम वास्तव में खाते से निकली होने का भी कोई पुष्ट विवरण सामने नहीं है।
इसलिए इस घटना को फिलहाल बड़ी रकम की संभावित साइबर ठगी का प्रयास कहना उचित होगा। यदि आगे पुलिस या संस्थान की ओर से भुगतान और जांच की स्थिति स्पष्ट की जाती है, तो उसके आधार पर मामले का विवरण बदलेगा। पाठकों के लिए भी यह समझना जरूरी है कि संदिग्ध संदेश मिलने, फोन के हैक होने और बैंक खाते से रकम निकलने की पुष्टि अलग-अलग तथ्य हैं।
संस्थानों के लिए क्या सीख?
किसी संस्थान में एक से अधिक लोग भुगतान प्रक्रिया से जुड़े होते हैं। ऐसे में वरिष्ठ अधिकारी के नाम से आया अचानक संदेश कर्मचारी पर तत्काल फैसला लेने का दबाव बना सकता है। बड़ी रकम के भुगतान में इस जोखिम को कम करने के लिए WhatsApp संदेश के अलावा आधिकारिक कॉल, स्वीकृत ईमेल या संस्थान की निर्धारित मंजूरी प्रक्रिया से निर्देश की पुष्टि जरूरी है।
यदि कोई संदेश गोपनीयता का आग्रह करे, तुरंत भुगतान करने को कहे या पहले से दर्ज बैंक विवरण बदलने का निर्देश दे, तो उसे अतिरिक्त जांच के बिना स्वीकार नहीं करना चाहिए। जिस व्यक्ति का नाम संदेश में हो, उससे पहले से उपलब्ध नंबर पर अलग से संपर्क करना एक सरल पुष्टि का तरीका है।
साइबर ठगी का संदेह हो तो कहां शिकायत करें?
यदि किसी खाते से रकम निकल गई हो या साइबर वित्तीय धोखाधड़ी का संदेह हो, तो तुरंत बैंक को सूचित करें। भारत सरकार के राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल पर शिकायत दर्ज की जा सकती है और साइबर अपराध हेल्पलाइन 1930 पर संपर्क किया जा सकता है। शिकायत के लिए संदेश, नंबर, लेनदेन की जानकारी और अन्य संबंधित साक्ष्य सुरक्षित रखना उपयोगी होगा।
भोपाल के इस मामले में फिलहाल फर्जी WhatsApp संदेश और ₹1.90 करोड़ की ठगी की कोशिश की जानकारी सामने आई है। मोबाइल तक पहुंच कैसे मिली, संदेश किसने भेजा और किसी रकम का लेनदेन हुआ या नहीं—इन सवालों के जवाब आधिकारिक जांच से ही मिल सकेंगे।